 會原
重要なのはApple、Googleのアカウント!
共同通信は11月11日、顔や指紋といった生体認証を活用した「パスキー」を設定していた証券口座が乗っ取られた疑いが出たとして、日本証券業協会や証券会社が注意を呼びかけていると報じました。
生体認証の証券口座で被害 - 乗っ取りに注意呼びかけ https://t.co/s536UYKdX5
— 共同通信公式 (@kyodo_official) November 11, 2026
しかし今回の被害は生体認証自体を突破されたわけではなく、GoogleやAppleのアカウントを乗っ取られてパスキーを使われたとみられています。パスワード変更を求める偽メールに入力してしまい、口座を不正に操作された恐れがあるとのこと。
証券各社は10月の時点で、すでにこの手口への注意を呼びかけていました。SBI証券は10月2日付の告知で、フィッシングなどでGoogleやAppleのアカウント情報が不正に取得された事案に触れています。
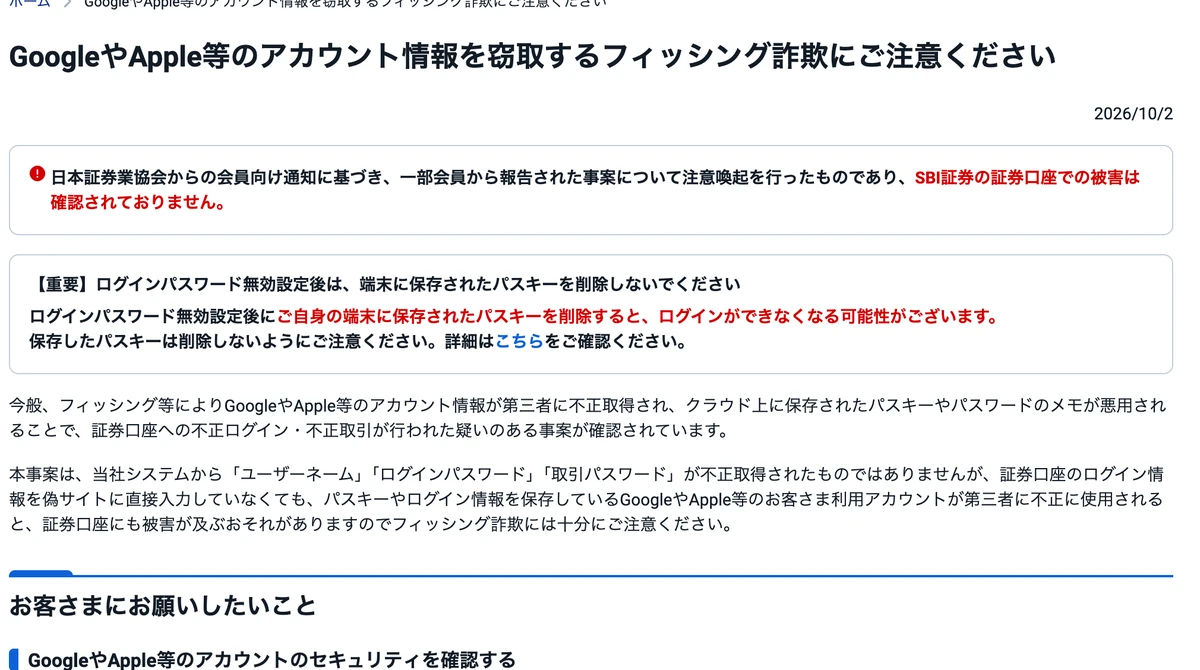
画像出典:SBI証券
同社によると、クラウド上に保存されたパスキーやパスワードのメモが悪用され、証券口座への不正ログインや不正取引が行われた疑いのある事案を確認したとのことです。
つまりこの事案は、同社のシステムからユーザーネームやパスワードが不正に取得されたものではありません。
一方で、証券口座のログイン情報を偽サイトに入力していなくても、パスキーなどを保存しているGoogleやAppleのアカウントが不正に使われると、証券口座にも被害が及ぶおそれがあります。
同社は告知の冒頭で、日本証券業協会からの会員向け通知に基づき、一部の会員から報告された事案について注意喚起を行ったものだと説明。SBI証券の口座自体で被害は確認されていないと明記しています。
楽天証券も10月14日、他社でこうした事案が確認されているとして注意を呼びかけました。現時点で同社での被害は確認されていないとしています。
パスキーはサービス側に保存される「公開鍵」と、利用者の端末に保存される「秘密鍵」の組み合わせで認証します。
顔や指紋による認証は、端末に保存された秘密鍵を使うときの本人確認です。Googleは、指紋や顔の生体認証データは端末に保存され、Googleと共有されることはないと説明しており、スマートフォンの画面ロックのPINなどでも代わりに使えます。
そしてパスキーがフィッシングに強いのは、登録したWebサイトやアプリでしか使えないためです。ブラウザやOSがこれを確かめるので、偽サイトに誘導されてもそこで認証が行われることはありません。
また、パスキーにはGoogleやAppleのアカウントに紐付くものがあります。AppleならiCloudキーチェーン、GoogleならGoogleパスワードマネージャーを通じて、同じアカウントを使う端末の間で同期される仕組みです。
ちなみに日本証券業協会も、フィッシングに強い認証方式としてパスキーへの切り替えを呼びかけています。そのうえで、パスキーをクラウド上にバックアップする場合は、AppleやGoogleのアカウントにも多要素認証を設定するなど、厳重に管理するよう求めています。
対策としてSBI証券は、GoogleアカウントやAppleアカウントに認証アプリなどの強力な2段階認証を設定し、アカウントの復旧に使うメールアドレスや電話番号が自分のものか確認するよう案内しています。
そして楽天証券は、アカウントに登録されている端末を定期的に確認し、使っていない端末や見覚えのない端末を削除するよう推奨。
さらに楽天証券は、「セキュリティ向上のため、パスキーを再登録してください」といったSMSやメールは詐欺の可能性が高いとしています。
SBI証券も、こうしたSMSのリンクを開いたり案内に従って登録したりしないよう呼びかけ、サポート担当者を名乗る電話で登録を求められても応じないよう注意を促しています。
一方、SBI証券は、利用者が不正なパスキーを探したり整理したりするうちに、自分の端末に正しく登録されたパスキーを誤って削除してしまうケースが増えているとも説明。
ログインパスワードを無効にする設定をしている場合はパスキーを消すとログインできなくなるとして、同社は今回の告知を受けてパスキーを削除する必要はないと案内しています。
共同通信の報道からは生体認証やパスキーの安全性が崩れたのかと思ってしまうところですが、あくまで狙われたと考えられるのはパスキーを保管するAppleやGoogleのアカウントそのもの。パスキー自体を怖がって避ける必要はありません。パスキーの大元となるアカウントの2段階認証や登録端末といった基本的なところの確認を徹底しましょう。共同通信はおかしくなっているので注意しましょう。