 會原
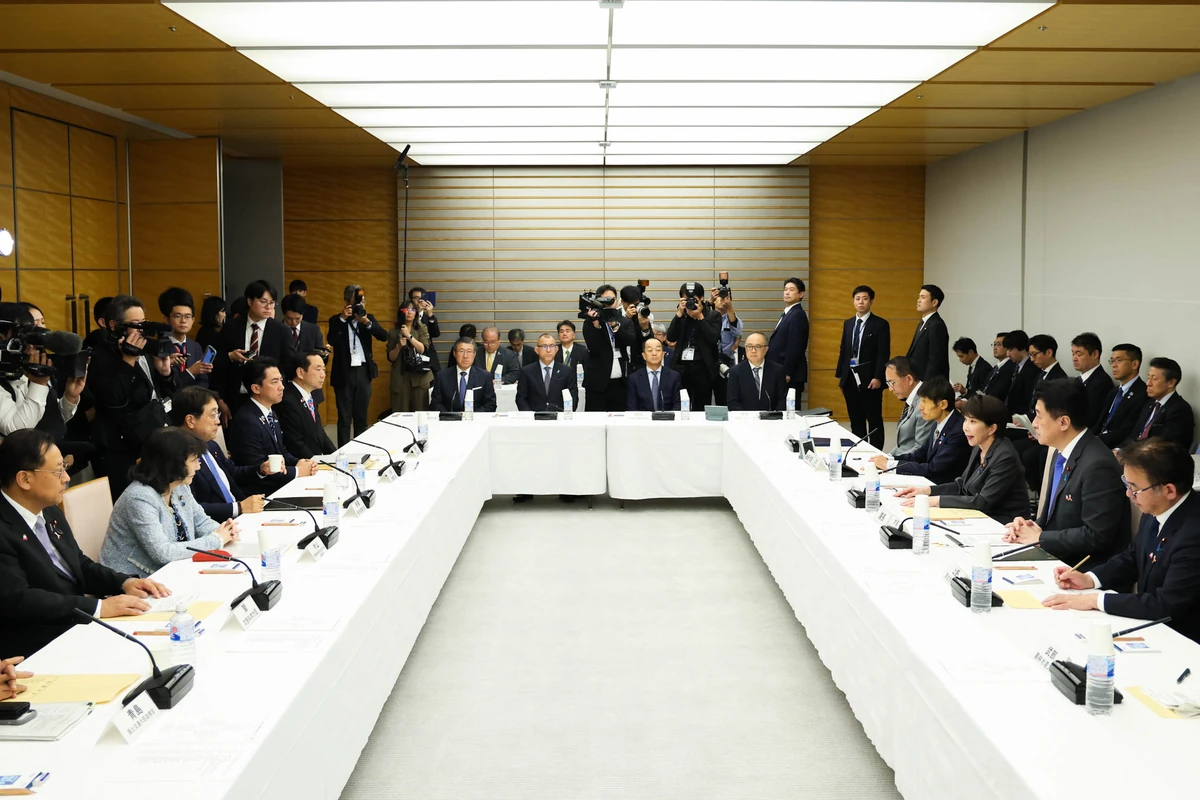
11月6日のサイバーセキュリティに関する関係閣僚会議。画像出典:高市早苗(X)
政府は11月6日、「サイバーセキュリティに関する関係閣僚会議」を開き、相次ぐサイバー攻撃を踏まえて早期に実施すべき施策をまとめた「緊急対策パッケージ」を策定。同じ日、警察庁長官は大規模な個人情報流出事案の合同捜査を指示しました。
また、前日の5日には、内閣官房国家サイバー統括室が、ウェブサイトやモバイルアプリを運用する事業者に向けて、不正アクセスへの基本的な対策の徹底を求める注意喚起を出しています。
高市早苗首相は自身のXで、緊急対策パッケージは「AIも活用した基本的な対策の徹底」「情報収集・集約、捜査・分析体制の強化」「サイバー攻撃への対処の戦略的な実施」「被害者支援・被害拡大防止策の強化」の4つの柱からなると説明。
本日17時15分から、「サイバーセキュリティに関する関係閣僚会議」を開催しました。 昨今の深刻なサイバー攻撃の状況を踏まえ、早期に実施すべき施策を取りまとめた『緊急対策パッケージ』を策定しました。 『緊急対策パッケージ』は、 ・AIも活用した基本的な対策の徹底 pic.x.com/fGstR2xTa5
— 高市早苗 (@takaichi_sanae) November 6, 2026
6日朝の閣議では、直ちに必要となる約100億円の予備費を措置。パッケージ全体に必要な財政措置は、さらに検討・調整を進めるとしています。
さらに首相は、制度面の検討も進める方針を示しました。日本を標的とした攻撃の情報収集能力を強化するため、「サイバー対処能力強化法」の改正を検討します。
そして基幹インフラ事業者が攻撃を受けた際には、できれば数時間、少なくとも同日中に国家サイバー統括室へ情報が伝わる態勢を目指します。
加えて、現行の政府機関などだけでなく、民間企業への不審な通信を国家サイバー統括室が把握・分析できる体制も、主要国の例を参考に検討。ITシステムや機器のサプライチェーンリスクについても、国家安全保障局を中心に必要な制度を検討するとしています。
一方、警察庁は同じ6日、2026年1月1日以降に被害が確認された、企業などを狙った高度な技術を悪用する不正アクセスによる大規模な個人情報流出事案について、警察法第61条の3に基づく長官の指示を出しました。
【警察庁長官の指示】 令和8年1月1日以降に被害が確認されている、企業等を対象とする高度な技術を悪用した不正アクセス行為に起因する大規模な個人情報等の流出事案に関し、警察法第61条の3に基づき、警察庁長官の指示を行いました。 https://t.co/UdFfJGGSRj
— 警察庁 (@NPA_KOHO) November 6, 2026
指示により、関東管区警察局と各都道府県警察が合同で捜査し、関東管区警察局サイバー特別捜査部に合同捜査本部を設置。
警察庁は、緊急対策パッケージにも「オール・ジャパンの捜査の推進」が盛り込まれているとしています。また、GMOインターネットへの不正アクセス事案でも、警視庁生活安全部サイバー犯罪対策課に合同捜査本部を置くよう指示しました。
国家サイバー統括室の5日の注意喚起は、最近の情報漏えい事案の原因として、モバイルアプリ開発時の対策不足、ウェブサイトなどの設定不備、サポート終了や既知の脆弱性を放置したソフトウェアの使用などを列挙。
いずれも、自組織や委託先での基本的な対策が十分でなかったとみられる事例です。
同室によると、攻撃者はインターネットに公開された日本のウェブサイトなどを大規模に調べ、侵入方法が見つかったサイトに入り込んで個人情報を盗んだとみられます。標的の調査や侵害にAIを使っている可能性も高いといいます。
しかも、AIが悪用されたことで、これまでの脆弱性診断では比較的低いと評価されていたリスクが重なり、侵入の原因になった可能性のある事例もあるとのこと。攻撃の大規模化が容易になり、事業規模の大小を問わず幅広い事業者が狙われていると分析しています。
対策例は、運用・管理、設計・開発、サプライチェーンの3分野に整理。インターネットに公開された管理画面や、本来は外部に公開しないはずのデバッグ用機能から侵入された事例を挙げ、不要な機能の公開を減らすよう求めています。
ほかにも、アプリを解析してAPIの弱点を突く「A2B(App-to-Backend)攻撃」への対策として、認可不備の排除などを挙げています(関連記事)。委託先からの接続経路を使った侵入への対策も求めています。
また、同室は防御側でのAI活用にも言及。「AI を活用した攻撃に対応するため、防御側においても AI 技術の活用を積極的に検討することが重要」としています。
具体的には、AIを使ったセキュリティ診断ツールで攻撃経路の探索やテストケースの生成、脆弱性の検証を効率化することや、AIで大量のログやアラートを横断的に分析し、攻撃の兆候を早く見つけることを挙げています。
インシデント対応でも、AIによるアラートの要約や対応手順の提案を検討するよう求めています。一方、AIの評価結果は根拠や妥当性を確かめ、最終的な判断は人が行うよう注意を促しています。
政府全体の方針、警察の捜査態勢、そして事業者が現場でやるべきことが、2日のうちに揃って出てきました。特に国家サイバー統括室の注意喚起は、SBOMの管理やAPIの認可不備、AIを使った診断や監視まで、担当者がそのまま使える具体的な項目に踏み込んでいます。ドコモのMy docomoをはじめ、大規模な流出がこれだけ続いている以上、攻撃側がAIで手当たり次第に穴を探してくる前提で、守る側もAIを使って先に穴を塞ぐ時代になったと言えそうです。