 會原
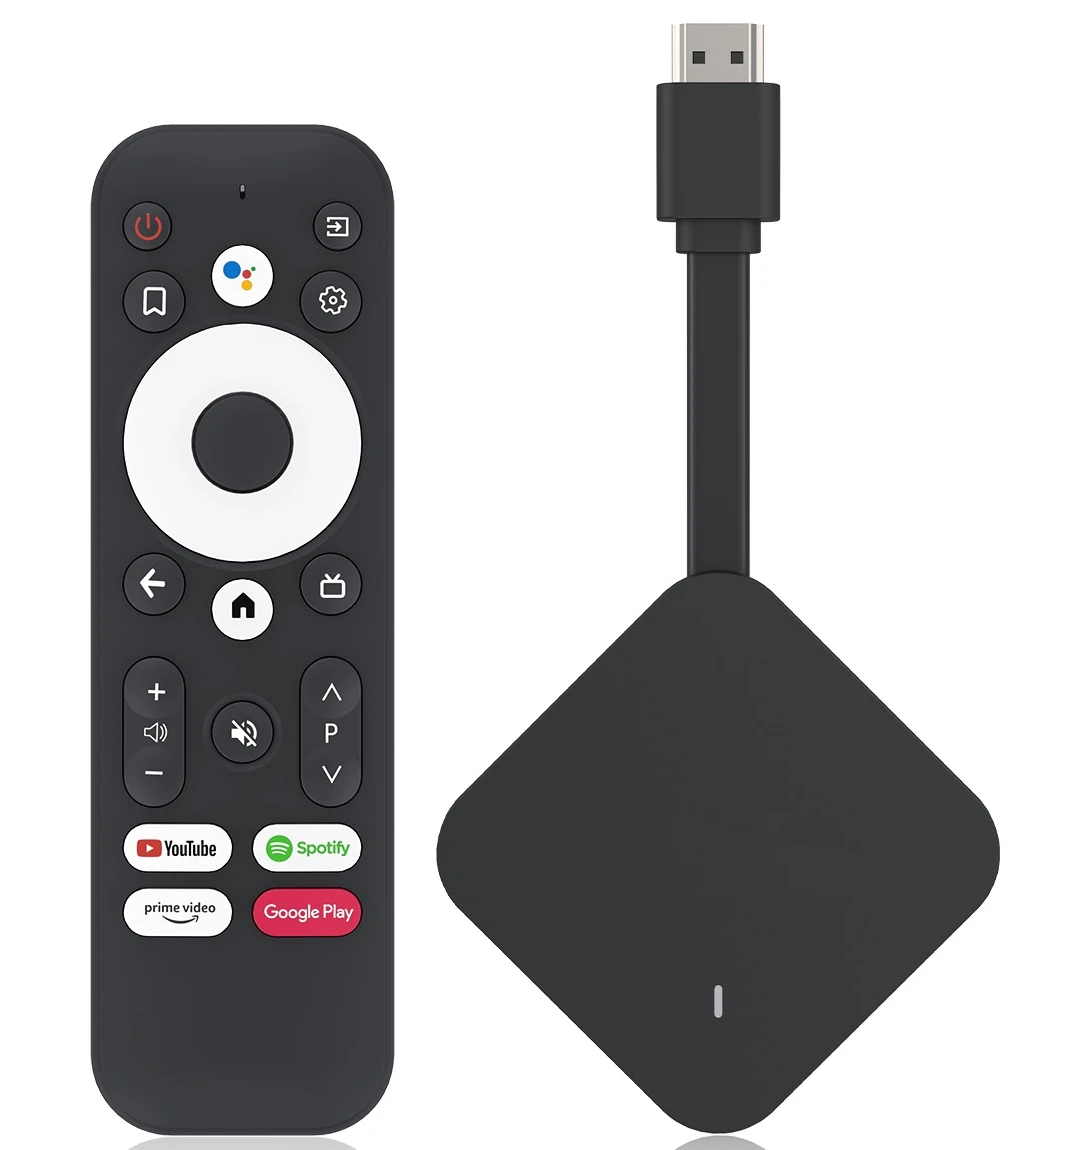
Videostrongが公式サイトで紹介する、「Google認証」をうたうAndroid TVドングル「KD2」。画像出典:Videostrong
Googleは11月3日付のブログで、中国・深圳のメーカーVideostrongが、テレビにつなぐAndroid TVのセットトップボックスに不正ソフトを意図的に仕込んでいたと発表しました。Googleは同社との取引を停止しています。
Googleが「XCPE」と呼ぶこの不正ソフトは、130万台を超える端末を「ボットネット」に組み込んでいました。Googleは、Videostrongが金銭目的で開発・運用したと「高い確度で」評価しています。
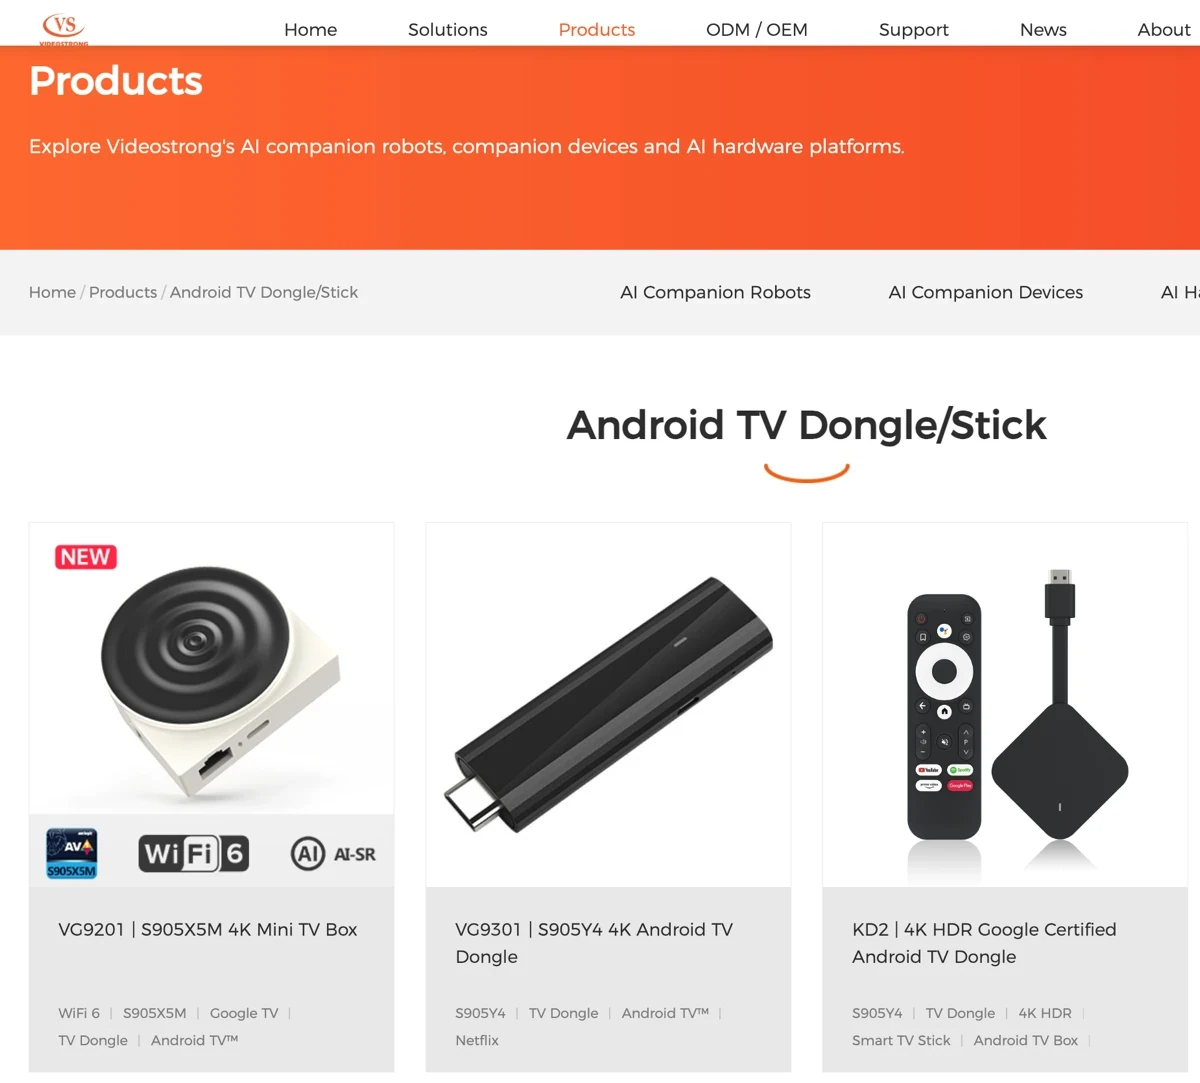
Videostrongの公式サイトに並ぶAndroid TV向けの端末。画像出典:Videostrong
Googleによると、Videostrongは乗っ取った端末への接続権を犯罪者に売り、その不正ソフトを端末へ送り込んでいました。送り込まれたのは、広告詐欺のソフトや、端末の回線を他人の通信の中継に使う「住宅用プロキシ」ソフトなどです。
不正ソフトはファームウェアにあらかじめ入っており、利用者が削除しても再起動すると自動で入り直します。さらにGoogle Play プロテクトのアプリ検証を無効にし、利用者の同意なしにアプリをインストールしていました。
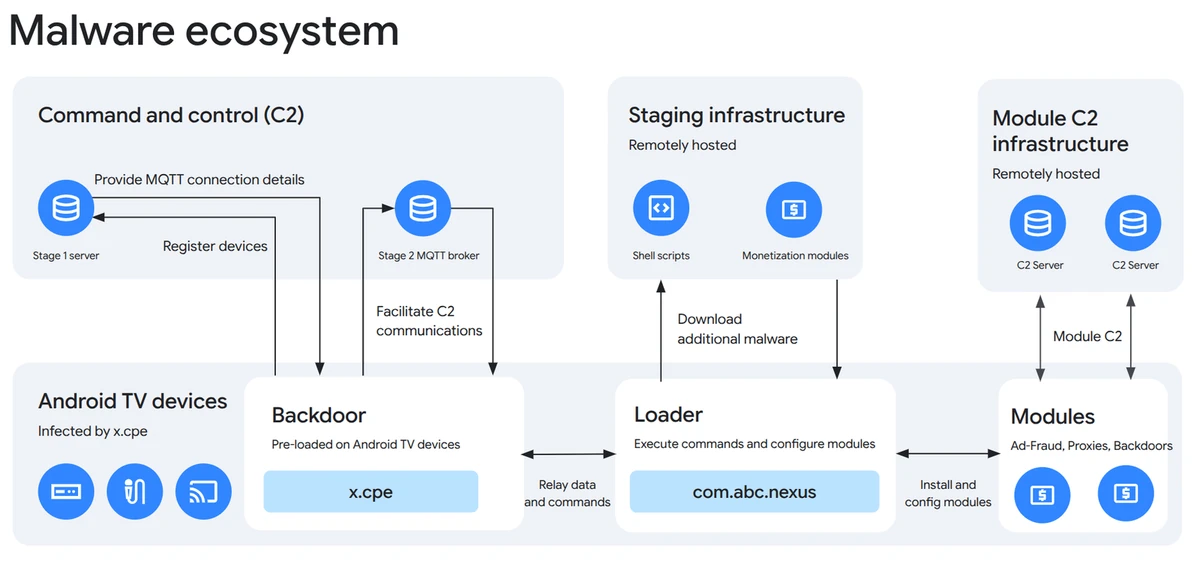
XCPEの概要。画像出典:Google
そしてGoogleは、Videostrongの運営者が端末の画面を撮影したり、キー入力を送り込んだり、アカウント情報などを持ち出したりしていたことも確認しています。
また、Videostrongは難読化の手法で、Googleがメーカーに課す互換性・セキュリティテストの隙を突き、初回起動の後に不正なコードを読み込んでいたとのこと。Googleはこれを受けて、審査の手順を改めました。
Googleは発表の前の週、日本の警察庁のほか、Lumen、HUMAN Security、Plume、Synthient、TrendAIと協力し、この不正ソフトの解析と妨害を実施。
そのうえで、ボットネットを操る指令サーバーとドメインを法的措置で停止させました。XCPE経由で送り込まれた十数種類のマルウェアの指令用ドメインも対象です。
これらのマルウェアはXCPE以外の経路でも広まっているため、ほかに少なくとも1000万台の感染端末へのアクセスも断てると見込んでいます。
加えて、Videostrongと将来の子会社・関連会社に対し、Googleの認証を受けたAndroid端末の製造・販売と、認証を受けた他社へのソフト提供を禁じました。
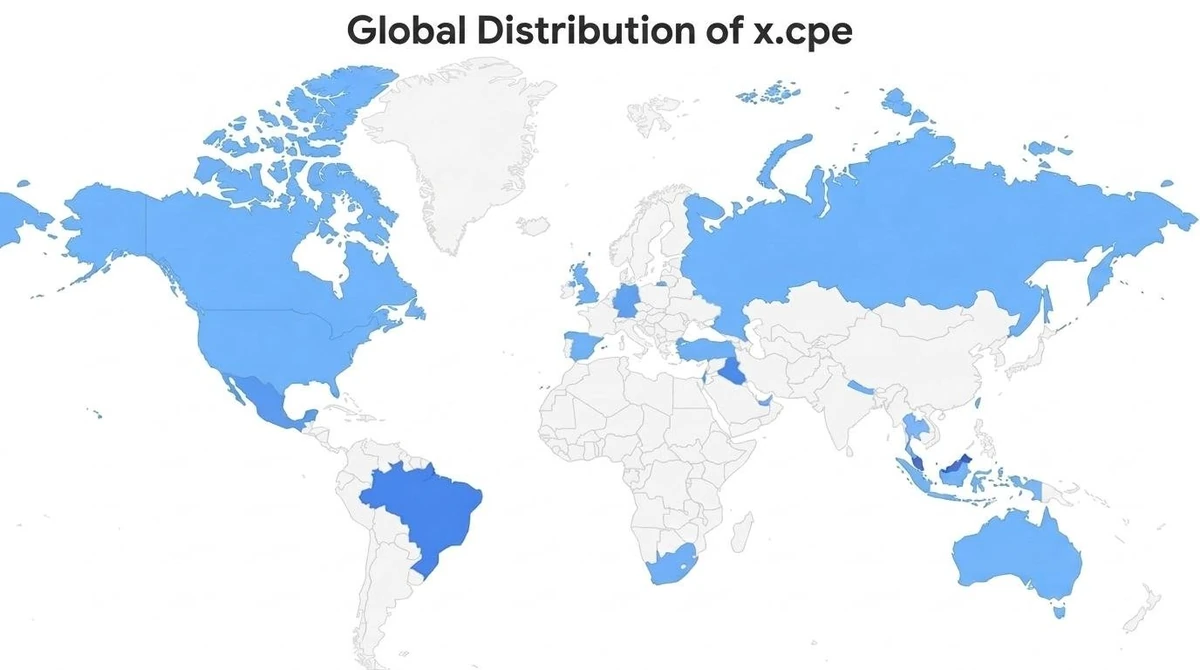
x.cpeの世界的な分布。画像出典:Google
感染した端末の大半はAndroid TVのセットトップボックスでしたが、遠隔医療の機器やカラオケ機、デジタルサイネージでも見つかっています。
BleepingComputerによると、Synthientは、2025年末に購入されたMECOOLの「KM9PRO Max」に、この不正ソフトがあらかじめ入っていたことを確認しています。
Synthientは、この攻撃で観測した端末の型番の一覧も公開しています。型番だけでは感染を確定できないとしつつ、一覧にはVideostrongが自社サイトで紹介する「KD1」「KD2」と同じ名前も含まれています。
しかし、今回の措置で止まったのは指令系統で、端末の中の不正ソフトは残ったままです。BleepingComputerは、完全に取り除くにはクリーンなファームウェアを入れ直す必要があり、そうでなければ端末をネットから切り離すことで、それ以上の悪用を止められると伝えています。
Googleは、セットトップボックスなどの機器は信頼できるメーカーから買うよう呼びかけ、Android TVのサイトで提携先の一覧を案内しています。
出荷時点で不正ソフトが入っていては、買った側には防ぎようがありません。しかも削除しても再起動で戻り、指令サーバーが止まっても端末の中には残ったまま。Googleの認証テストすらすり抜けていたというのは重いところです。安さだけで選ばず、Googleの提携先一覧に載っているメーカーかを確かめて買いたいところです。