 會原

楽天モバイルは10月13日、「my 楽天モバイル」からダウンロードできる支払い証明書が、第三者に閲覧される可能性があったと発表しました。同社が実施した脆弱性診断テストで判明したもので、過去の契約者を含む対象の利用者へメールで通知しています。
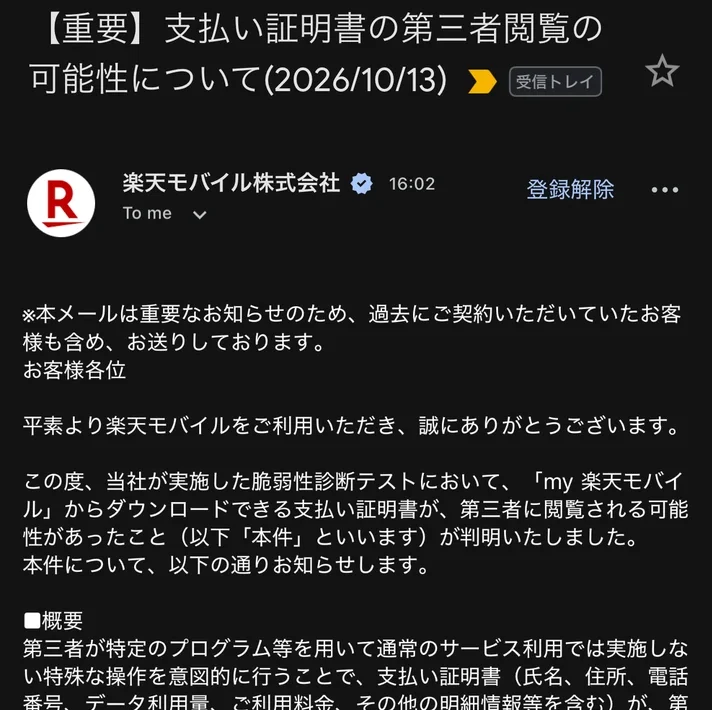
同社によると、第三者が特定のプログラムなどを用い、通常のサービス利用では行わない特殊な操作を意図的に行うことで、支払い証明書を閲覧できる可能性がありました。支払い証明書には、氏名、住所、電話番号、データ利用量、利用料金、その他の明細情報などが含まれます。クレジットカードなどの金融情報や通話履歴は含まれていないとしています。
システム改修などの対応は2026年6月20日(土)に完了済み。同社が確認できる範囲の記録を調べた結果、現時点で第三者による閲覧や二次被害は確認されていないとのこと。
なお、改修完了から約4カ月たっての公表となった理由について、楽天モバイル広報に取材したところ、詳細については回答を控えるとしたうえで、「関係当局との相談・報告後、法令に則りお客様に本件についてお知らせしている」と説明。今後はシステムの定期的な点検やチェック体制の強化などで、再発防止に努めるとしています。
また、楽天モバイルが本件を発表した同日、総務省と情報通信研究機構(NICT)はアプリを解析してサーバーを攻撃する「A2B攻撃」についても注意喚起していますが、今回の件は該当しておらず、特に関連性はないとのことです。
同社は専用の電話窓口(0800-600-6660、年中無休9時〜17時)を設けたほか、楽天モバイルを装った不審な連絡に注意するよう呼びかけています。
筆者も楽天モバイルを利用している尾で、今回のお知らせのメールが届きました。サービスの使い勝手は良いものの、セキュリティ面には拙さも感じる部分があるため、もっとしっかりしてくれよと率直に思います。